
تحذير خطير جدا جدا جدا من وحدة مكافحة الجرائم الالكترونية
تحت عنوان خطير جدا جدا جدا ، نشرت وحدة مكافحة الجرائم الالكترونية على صفحتها على الفيسبوك تحذيرا للمواطنين من انتشار فيروس جديد يُدعى Petya ينتمي إلى فئة "برامج الفدية” Ransomware يستهدف نظام التشغيل "ويندوز” ويمنعه من الإقلاع، وذلك من خلال الكتابة فوق ما يُعرف بـ "سجل الإقلاع الرئيسي” MBR للحاسوب. ولا يُمكن للمُستخدم استعاده نظام تشغيله وملفاته إلّا بعد دفع فدية تبلغ 430 دولار أمريكي للمُهاجمين.
وسجل الإقلاع الرئيسي هو عبارة عن الشيفرة البرمجية المُخزنة ضمن القِطاع الأول للقرص الصلب وتحتوي على معلومات حول أقسام القرص، وهو مسؤول عن تشغيل "مُحمّل الإقلاع” لنظام التشغيل. وفي حال تعطّل سجل الإقلاع يعجز نظام التشغيل عن الإقلاع.
برمجية Petya موجّهة للشركات، حيث يتم توزيعها على شكل رسائل بريد إلكتروني تُرسَل إلى أقسام إدارة الموارد البشرية في الشركات، يتظاهر مُرسلها بأنه طالب للعمل مُتقدم إلى الوظائف المُتاحة لدى الشركة. وتتضمن الرسالة رابطًا إلى مُجلّد على "دروب بوكس” Dropbox يحتوي على ملف يتضمن السيرة الذاتية وصورة مزوّرة، وبمجرد تنزيل الملف وفتحه يتم تثبيت البرمجية الخبيثة.
بعد تثبيت البرمجية تظهر للمُستخدم رسالة خطأ ويتم إعادة تشغيل الحاسوب تلقائيًا، ويتم تشفير جدول الملفات الرئيسي MFT وهو عبارة عن ملف خاص بنظام ملفات NTFS المُستخدم في ويندوز يُخزن مواقع الملفات الموجودة على الجهاز، ويؤدي تشفير هذا الملف إلى استحالة استعادة الملفات دون فك تشفيره من خلال مفتاح خاص يحصل عليه المُستخدم بعد دفع الفدية.
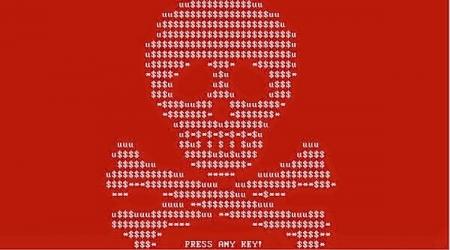
لدى تشفير جدول الملفات الرئيسي تظهر للمُستخدم صورة جمجمة مصحوبةً برسالة تتضمن الخطوات التي يتوجب على الضحية تنفيذها لاستعادة ملفاته ونظام تشغيله، وفي هذه الحالة على المُستخدم الوصول إلى موقع آمن ضمن شبكة "تور” TOR والدفع عبر عملة "بِت كوين” Bitcoin الإلكترونية مبلغ 0.99 بِت كوين وهو ما يعادل حوالي 430 دولار أمريكي.
هذا وقد اشارت ترندمايكرو المختصة في الامن الرقمي للفيروس في مقالة مخصصة
http://blog.trendmicro.com/…/petya-crypto-ransomware-overw…/
انقر هنا
#وحدة_مكافحة_الجرائم_الالكترونية
#الامن_العام #فيروس
#برمجيات_خبيثة